
入退室カードは“解読される”前提で考える ─ MIFARE Classic のリスクと移行判断
オフィスやマンションの入退室管理でICカード(NFC)を利用したシステムはすでに一般化されています。鍵やテンキーの操作をしなくていいこのシステムは非常に便利ですが、利用者の入れ替わり時に情報を更新する、カードが物理的に壊れたら交換するという運用でいいのでしょうか?
あなたのオフィスのカードが、数十秒で複製される可能性があるとしたらどうしますか?
今使っているNFCカード、規格を把握していますか?
NFCとひとことで言っても実はいろいろな種類があります。FeliCa/MIFARE/ISO14443など規格が複数あり、このカードはこの規格である、ということを意識して使われている方は少ないと思います。そのなかで今回注目するのがMIFAREファミリーです。MIFAREファミリーはNXPセミコンダクターズ社が開発した非接触ICカード規格で、その中でもMIFARE Classicは世界で最も普及した規格のひとつです。入退室管理、交通システム、電子マネーなど多くの現場で利用されています。
MIFARE Classic の暗号方式(Crypto-1)の問題
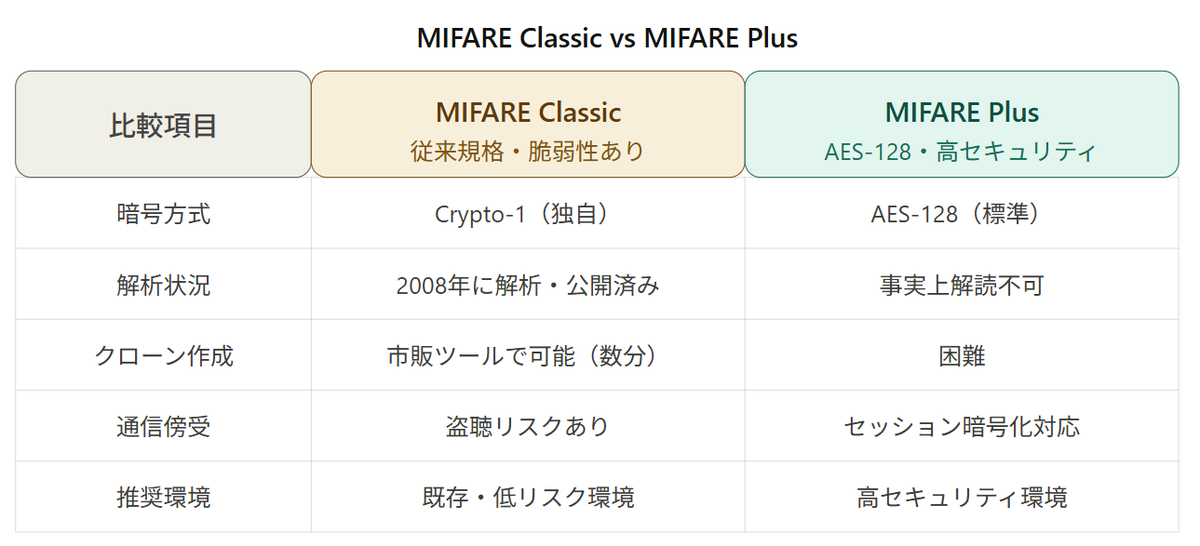
MIFARE Classicに利用されているCrypto-1は独自開発の暗号方式で、2008年には第三者研究者によって内部アルゴリズムが解析・公開されました。現在では市販のツールを使って、数秒〜数分でカードキーを読み取ることが技術的に可能な状態です。
クレジットカードの不正読み取り(スキミング)はご存じの方も多いと思いますが、NFCカードの場合はカードのコピー(クローン)作成が現実的なリスクです。クローンカードがあれば、本人に気づかれることなく不正入室が繰り返されます。
MIFARE Plus の AES-128 とセキュリティレベル
こうした課題に対応するため、上位規格の MIFARE Plus が存在します。現行では解読が現実的でない暗号方式(AES-128)を採用しており、セキュリティ水準は政府・金融機関レベルです。
ただし、MIFARE Plusへの移行は「カードを替えるだけ」では済みません。セキュリティレベルの設定、既存リーダーとの互換性確認、段階的な移行設計など、技術的な判断が必要になります。
どのセキュリティレベルを選ぶべきか
まず現状把握から始めましょう。
多くのスマートフォンやNFCリーダーアプリで、かざすだけでカードの種類(MIFARE Classic / Plus / DESFireなど)を確認できます。
以下に当てはまる場合は、早めの移行検討をお勧めします。
- セキュリティ要件が高い場所(機密室・サーバー室・医療施設など)
- 入退室ログの改ざんが許されない現場
- 不特定多数がアクセスする場所(マンション共用部など)
- カードの種類が不明のまま長期運用されている
逆に、利用者が限定的で定期的な棚卸しができている環境であれば、段階的な移行で問題ない場合もあります。
次回コラムではカード置換えに必要な技術的要件などについて説明いたします。


